

CRA in der Praxis: Was Unternehmen von ihrem Softwaredienstleister benötigen
Der CRA macht Hersteller für die Sicherheit digitaler Produkte verantwortlich. Welche Leistungen und Nachweise braucht es vom Softwarepartner, und welche Aufgaben bleiben beim Unternehmen selbst?
Wie organisieren Unternehmen die Zusammenarbeit mit ihrem Softwarepartner?
In diesem Artikel wollen wir darauf eingehen, wie sich die Zusammenarbeit zwischen Auftraggeber und Softwarepartner durch den CRA verändert und in Zukunft gestaltet. Kurz gesagt, bleibt der Hersteller für die CRA-Konformität und die gesetzliche Meldung verantwortlich, auch wenn ein Dienstleister entwickelt oder den Betrieb unterstützt. Der Softwarepartner muss deshalb vertraglich zu klaren technischen Leistungen, kurzen Eskalationswegen und prüfbaren Nachweisen verpflichtet werden. Der Auftraggeber legt Produktumfang, Risikotoleranz, Meldeentscheidung, Supportdauer und Abnahme fest.
Zuerst Produkt und Rollen klären
Der CRA gilt für Produkte mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden. Ob eine konkrete Lösung darunter fällt, hängt unter anderem von Produktfunktion, Bereitstellung und Unternehmensrolle ab. Unternehmen sollten deshalb zuerst festhalten, welches Produkt beauftragt wird, welche Versionen und Komponenten dazugehören, wer gegenüber dem Kunden als Hersteller auftritt und welche externen Dienste eingebunden sind.
Als Hersteller gilt grundsätzlich, wer ein Produkt entwickelt oder entwickeln lässt und es unter eigenem Namen oder eigener Marke auf dem Markt bereitstellt. Die Vergabe der Entwicklung überträgt diese Rolle nicht automatisch auf den Dienstleister. Der Auftraggeber muss daher die regulatorische Einordnung und die Produktanforderungen verantworten. Der Dienstleister liefert dafür technische Informationen und erfüllt die vereinbarten Entwicklungs-, Betriebs- und Wartungsleistungen.
Was muss der Auftraggeber selbst übernehmen?
Der Auftraggeber muss die Gesamtverantwortung für das Produkt organisieren. Dazu gehört, den Anwendungsbereich zu bewerten, die vorgesehene Nutzungsumgebung und Schutzbedarfe zu beschreiben, Risiken auf Produktebene zu akzeptieren oder zu reduzieren und zu entscheiden, wann ein Vorfall meldepflichtig ist. Er benennt eine verantwortliche Stelle mit Entscheidungsbefugnis, stellt Ansprechpartner für den Dienstleister bereit und steuert Kundenkommunikation sowie regulatorische Meldungen.
Der Dienstleister kann Analysen vorbereiten, Risiken für seine Komponenten einschätzen und Maßnahmen vorschlagen. Er kann aber nicht allein die fachliche Bedeutung des Gesamtprodukts, dessen Einsatzkontext oder die Meldeentscheidung des Herstellers übernehmen. Diese Grenze sollte im Projektauftrag und in der Governance sichtbar sein.
Welche Leistungen und Nachweise braucht es vom Softwarepartner?
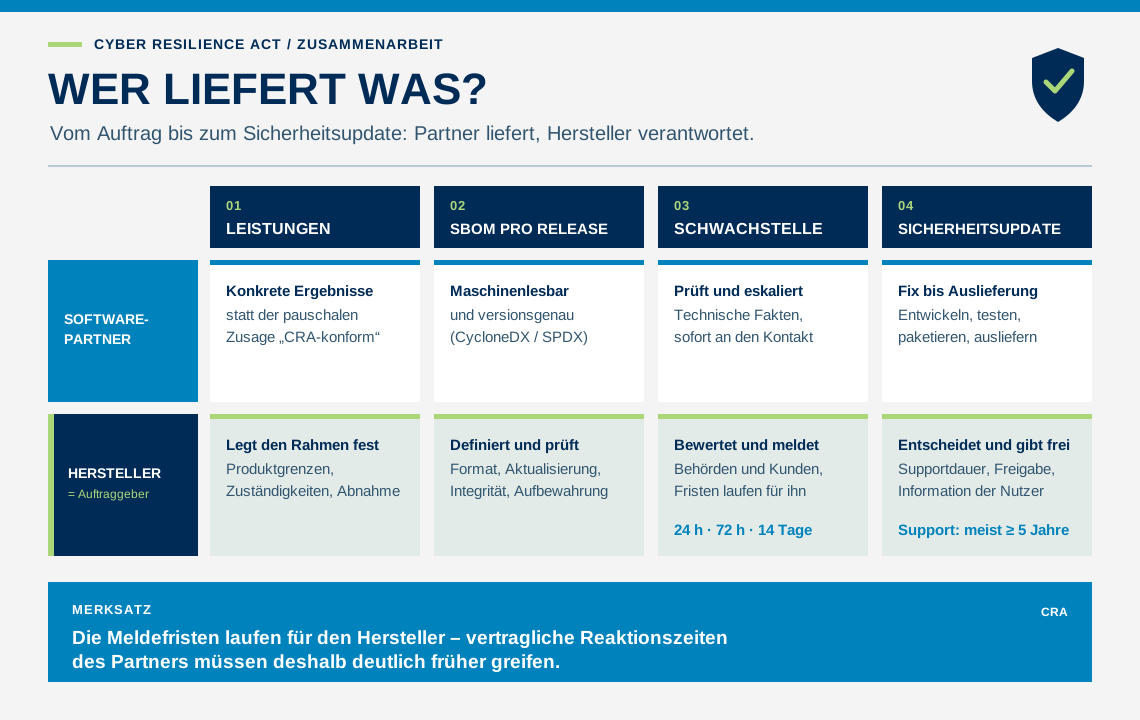
Sicherheitsleistungen sollten als konkrete Arbeitsergebnisse beauftragt werden, nicht als pauschale Zusage „CRA-konformer Entwicklung“. Die Infografik zeigt, wer in welchem Schritt was übernimmt.
Leistungen und SBOM pro Release
Im Leistungsanhang sollten Produktgrenzen, betroffene Komponenten, Test- und Entwicklungsumfang, Meldewege, Reaktionszeiten, Supportdauer und Abnahmebedingungen stehen. Ebenso wichtig sind Regelungen zu Unterauftragnehmern, zum Zugriff auf Build-Artefakte und Quellcode sowie zur Übergabe bei Vertragsende.
Pro Release liefert der Partner eine maschinenlesbare, versionsgenaue Software Bill of Materials (SBOM), etwa in CycloneDX oder SPDX, dazu Änderungsübersicht, Build- und Testnachweise sowie offene Schwachstellen. Der CRA verlangt mindestens die obersten Abhängigkeiten; die BSI-Richtlinie TR-03183-2 beschreibt zusätzliche Angaben, ist aber unverbindlich. Der Auftraggeber legt fest, wann die SBOM neu zu liefern ist, wie ihre Integrität geprüft wird und wie lange sie aufbewahrt wird.
Schwachstellen und Meldefristen
Der Partner überwacht die vereinbarten Komponenten, prüft Meldungen technisch und eskaliert sofort an den benannten Kontakt. Der Hersteller bewertet die Auswirkung auf das Gesamtprodukt, entscheidet über die Meldung und kommuniziert mit Behörden und Kunden. Dafür braucht es zentrale Kontaktpunkte, vereinbarte Servicezeiten und Erreichbarkeit, Mindestinformationen einer Meldung und klare Eskalationsstufen.
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und bestimmte schwerwiegende Vorfälle über die CRA Single Reporting Platform melden: Frühwarnung binnen 24 Stunden, vollständige Meldung binnen 72 Stunden. Der Abschlussbericht folgt bei ausgenutzten Schwachstellen spätestens 14 Tage nach Verfügbarkeit einer Korrektur, bei schwerwiegenden Vorfällen spätestens einen Monat nach der 72-Stunden-Meldung. Die Fristen laufen für den Hersteller. Vertragliche Reaktionszeiten des Dienstleisters müssen deshalb deutlich früher greifen.
Sicherheitsupdates
Der Auftraggeber legt Supportzeitraum und Produktversprechen fest; der CRA sieht grundsätzlich mindestens fünf Jahre vor, bei üblicherweise kürzerer Nutzung einen angemessenen kürzeren Zeitraum. Der Partner liefert Analyse, Fix, Tests, Paketierung und sichere Auslieferung. Bei Komponenten Dritter ist zusätzlich zu regeln, wer neue Versionen bewertet, integriert und testet.
Beispiel: Eine Komponente wird zur Produktfrage
Wird in einer extern entwickelten Bibliothek eine aktiv ausgenutzte Schwachstelle bekannt, entscheidet die Vorbereitung über die Reaktionszeit. Ohne Versionszuordnung und Komponentenübersicht muss das Team erst klären, welche Releases betroffen sind. Mit gepflegter SBOM, festgelegten Meldewegen und benannten Verantwortlichen lässt sich das schnell eingrenzen. Der Nutzen entsteht nicht durch das Dokument allein, sondern durch den Ablauf, der es mit der Produktversion verbindet.
Welche Dokumentation muss der Partner liefern?
Der Hersteller bleibt verantwortlich für die vollständige technische Dokumentation und die Konformitätsbewertung. Der Dienstleister muss jedoch die vertraglich definierten Beiträge so liefern, dass der Hersteller seine Nachweise erstellen und pflegen kann. Je nach Produkt gehören dazu:
- versionsbezogene SBOM und Änderungsübersicht,
- Komponenten-, Schnittstellen- und Abhängigkeitsinformationen,
- dokumentierte Sicherheitsanforderungen und Beiträge zur Risikobewertung,
- Ergebnisse vereinbarter Sicherheitsprüfungen und deren Umfang,
- Schwachstellenmeldungen, Status, Auswirkungen und Korrekturverweise,
- Updatepakete, Test- und Freigabenachweise sowie Nutzerhinweise,
- Supportumfang, Laufzeit, Reaktionswege und bekannte Einschränkungen.
Die Dokumente sollten in vereinbarten Formaten, in nachvollziehbarer Versionierung und mit eindeutiger Zuordnung zu Release oder Komponente übergeben werden. Der Auftraggeber braucht Abnahmekriterien: Vollständigkeit, Aktualität, Lesbarkeit, Wiederauffindbarkeit und eine verantwortliche Kontaktperson für Rückfragen. Eine pauschale Vertragsformulierung wie „Unterstützung bei CRA-Nachweisen“ ist dafür zu unbestimmt.
Wie wird daraus ein steuerbarer Projektplan?
Die gesetzlichen Stichtage geben den Rahmen vor, aber nicht die interne Reihenfolge. Da die Meldepflichten seit dem 11. September 2026 gelten und die Hauptpflichten am 11. Dezember 2027 beginnen, sollte das Unternehmen ab jetzt in überprüfbaren Etappen planen. Die folgenden Zeitfenster sind ein Vorschlag für die Projektsteuerung, keine zusätzlichen gesetzlichen Fristen:
- Jetzt bis Ende 2026: Produkt- und Herstellerrollen klären, Dienstleister und Unterauftragnehmer erfassen, Ansprechpartner benennen und Meldewege mit sofortiger Eskalation einrichten.
- Erstes Halbjahr 2027: Leistungsbeschreibung und Verträge ergänzen, SBOM- und Nachweisformate festlegen, Sicherheitsanforderungen und Update-/Supportumfang vereinbaren.
- Zweites Halbjahr 2027: Nachweisführung und Releaseprozess an einem Produkt erproben, Schwachstellen- und Meldeprozess in einer Übung testen, offene Lücken priorisieren und Konformitätsbewertung vorbereiten.
- Vor dem 11. Dezember 2027: Verantwortliche bestätigen die Produktdokumentation, die erforderlichen Konformitätsschritte, CE-Kennzeichnung und Supportinformationen vor dem Inverkehrbringen.
Beginnen sollte das Unternehmen mit einem repräsentativen Produkt und einem gemeinsamen Arbeitsplan. Monatliche Steuerungstermine, ein offenes Maßnahmenregister und dokumentierte Entscheidungen helfen, Abhängigkeiten früh zu erkennen. Der Dienstleister berichtet über technische Arbeit und Risiken; der Auftraggeber entscheidet über Produktprioritäten, Restrisiken und Freigaben.
Fazit: Auftrag und Verantwortung zusammen denken
Unternehmen sollten ihren Softwarepartner anhand klarer Liefergegenstände beauftragen: versionsgenaue SBOMs, technische Sicherheitsinformationen, zügige Schwachstelleneskalation und planbare Update- und Supportleistungen. Der Auftraggeber steuert Produktumfang, Rollen, Risikobewertung, Meldeentscheidung, Konformitätsbewertung und Kundenkommunikation selbst. Werden Verantwortlichkeiten, Fristen und Abnahmekriterien festgelegt und regelmäßig getestet, wird der Dienstleister zu einem verlässlichen Teil der CRA-Umsetzung, ohne dass die gesetzliche Herstellerverantwortung verwischt wird.
Dieser Beitrag bietet eine allgemeine Orientierung und keine Rechtsberatung. Für die Einordnung eines konkreten Produkts sind der Verordnungstext und die geltenden offiziellen Leitlinien maßgeblich.